

Data Nasabah Tak Cukup Dilindungi dengan Persetujuan, Ini Tanggung Jawab Baru Bank di Era Digital

- ist
Di Inggris, ICO menerapkan pendekatan serupa melalui prinsip perlindungan data sejak tahap perancangan.
Perusahaan harus mempertimbangkan risiko privasi sejak awal pengembangan produk, sistem, maupun layanan. Langkahnya mencakup pembatasan akses, penggunaan enkripsi, pemetaan data, serta penilaian dampak terhadap individu.
Sementara di Amerika Serikat, FTC melalui Safeguards Rule mewajibkan lembaga keuangan yang berada dalam cakupan pengawasannya memiliki program keamanan informasi tertulis.
Tanggung jawab tersebut juga mencakup langkah untuk memastikan afiliasi dan penyedia layanan yang menangani informasi nasabah menerapkan perlindungan memadai.
Ketiga contoh tersebut memperlihatkan bahwa keamanan data membutuhkan sistem pengawasan dan pertanggungjawaban yang berjalan terus-menerus, bukan sekadar persetujuan yang diberikan ketika nasabah pertama kali menggunakan layanan.
PP 33 Tahun 2026 Dorong Akuntabilitas Baru di Industri Perbankan
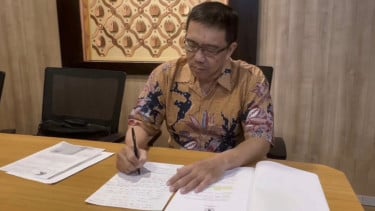
Kebutuhan memperkuat perlindungan data tersebut menjadi salah satu pembahasan dalam Privacy Day 2026 yang diselenggarakan Eman Achmad & Co Law Firm bersama PT Bank DBS Indonesia di DBS Tower, Jakarta.
Memasuki tahun kedua, forum tersebut mempertemukan praktisi perlindungan data, perwakilan industri keuangan, serta pemangku kepentingan untuk membahas implementasi regulasi terbaru. Mengangkat tema “Membangun Kepercayaan dalam Ekosistem Keuangan Pasca Peraturan Pemerintah Nomor 33 Tahun 2026”, diskusi turut melibatkan Asosiasi Praktisi Pelindungan Data Indonesia (APPDI) dan Financial Industry Data Protection & Privacy Network (FINDANET).
Salah satu perhatian utama adalah terbitnya PP Nomor 33 Tahun 2026 sebagai aturan pelaksanaan Undang-Undang Pelindungan Data Pribadi (UU PDP). Regulasi tersebut memuat sepuluh mandat yang memperjelas sejumlah kewajiban dalam pengelolaan data pribadi.
Pelaku usaha, termasuk sektor perbankan, diberikan waktu enam bulan sejak peraturan diundangkan untuk menyesuaikan ketentuan dan praktik internal. Berdasarkan informasi dalam forum tersebut, batas penyesuaian ditetapkan paling lambat 16 Januari 2027.
Ajeng Risda Rahmadani dari Direktorat Jenderal Pengawasan Ruang Digital Kementerian Komunikasi dan Digital (Komdigi) menjelaskan bahwa implementasi aturan membutuhkan pemahaman terhadap kewajiban pengendali dan prosesor data pribadi, dasar pemrosesan yang sah, pemenuhan hak subjek data, keamanan pemrosesan, serta penanganan kegagalan pelindungan data.
Dari sisi sektor keuangan, Agung Bayu Purwoko, Direktur Kepala Grup Kebijakan dan Strategi Inovasi dan Digitalisasi Data Bank Indonesia, menyebut kepatuhan perlu dibangun melalui tiga pilar, yaitu regulasi, organisasi, dan perangkat pendukung atau tools.



Load more